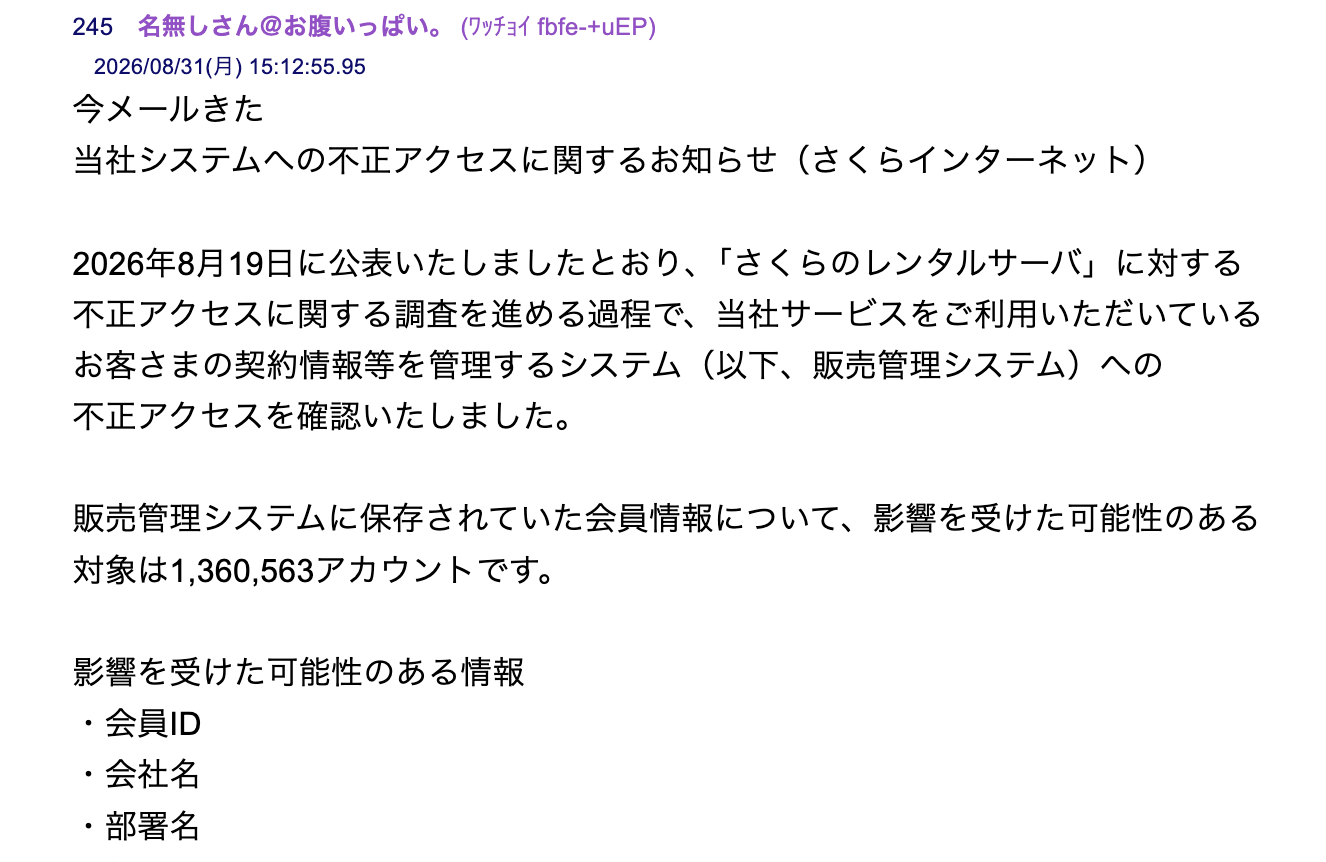
今メールきた
当社システムへの不正アクセスに関するお知らせ(さくらインターネット)
2026年8月19日に公表いたしましたとおり、「さくらのレンタルサーバ」に対する
不正アクセスに関する調査を進める過程で、当社サービスをご利用いただいている
お客さまの契約情報等を管理するシステム(以下、販売管理システム)への
不正アクセスを確認いたしました。
販売管理システムに保存されていた会員情報について、影響を受けた可能性のある
対象は1,360,563アカウントです。
影響を受けた可能性のある情報
・会員ID
・会社名
・部署名
・住所
・氏名
・電話番号
・メールアドレス
・生年月日
・性別
・FAX番号
・契約サービス
・契約期間
・請求金額 等
2次被害が確認できてないから補償なし?
つーか100万人規模の個人情報流出なのに、第三報遅すぎだろ
マジでナメてんのか
痕跡全て消されて、一体何が漏れて誰が漏れてんのかも分かってねえぇパターンだろ
自分は5ちゃん見て知ったから、5ちゃん見てなかったら今も個人情報漏れたことにすら気付かず生きてたよ
さくらは所詮この程度、ってのが判った事例ではあるな
>>235
いちお大手で老舗だったから多少は信用してたけど
ここまで酷いとは思ってなかった
「パスワード流出? 分からんから不安なら変えとけば?」みたいな態度アホかいな
インシデント起こした時のサポートの質が並以下なんで
こんなんでよくガバメントクラウド通ったなってね
さすがのさくらクオリティ🌸
会員ID、会社名、部署名、住所、氏名、電話番号、メールアドレスあたりの悪用が怖いんだよ
2026年8月31日
【重要】サーバーパスワードおよびメールパスワード変更のお願い
平素より、さくらインターネットをご利用いただき、誠にありがとうございます。
この度、先般公表いたしました販売管理システムへの不正アクセスに関連し、「さくらのレンタルサーバ/マネージドサーバ」シリーズにおいて、一部のお客さまのサーバーパスワードを変更いたしました。
変更後のパスワードでログイン可能ですが、念のためお客さまにてサーバーパスワードの変更をお願いいたします。
サーバーパスワードの変更・再発行をしたい
また、メールをご利用のお客さまにおかれましては、予防措置としてメールパスワードの変更も推奨いたします。
メールパスワードを変更したい
やっと詫びメールきた、特にパスワード変更しろとかではない不正アクセスと販売管理システム見られたやでをお知らせする内容
本来第一報の時点で来てなきゃいけないものが今やっと来たって感じではあるが
国策事業に前のめりだっただけで
昔ながらの格安鯖だしサポートが優秀ってイメージもサービスが堅牢ってイメージもないから
何か特別なことされてクラックされたって訳でもなさそうな予想
解約するかあ
メールボックスしか使ってないけど
これ全アカウント逝ってるんじゃないの?って数だな
しょーもな
当社システムへの不正アクセスに関するお知らせ(第二報)
https://www.sakura.ad.jp/corporate/information/newsreleases/2026/08/19/1968225633/
1,360,563アカウント
安いサービスには理由があるの
ご利用ありがとうございました
第二報はかなりヤバい数字になってるけど、結局続報を待つぐらいしかないからね
パスワードは変更した
10年ぐらい前に退会してそれっきりだけど個人情報残ってるのかな
2段階認証しているのに駄目なのかよ
ガバメントクラウドだかなんだか知らねえけど
高級人材めっちゃヘッドハンティングしてるとかそれ系の話題は華やかで
社長はいつものあの調子でGMO煽ったりしてたけど、足元がこれじゃあね
>>187
ほんとそれ
今までいい事を言ってきたのに台無し
良い機会だ、メールアカウントのパス社名電番4桁みたいにしてる奴は変えとけ
さすがはさくらクオリティ
いっぱい出たね
ずんだもん動画で知って飛んできたわ
調査中で逃げてるだけやな・・・
っつーか、130万人ってほぼ全ユーザーの情報ダダ漏れなんだろうに
メールの連絡1つすら無いってマジでナメてんな
>>217
連絡来た
VPSで初期パスワードを使ってるなら変更しろと連絡があった
初期パスワードなんて使ってないし、デフォルトのOSなんて使わないから関係なし
うち来てないぞ
>>219
基本的に2022年9月1日以前の古い契約の場合、デフォルトパスワードがさくら側システムに残っていたらしい
新しい契約ではそもそもデフォルトパスワードは存在しないという話だった
>>220
2020年から有料サーバー使ってるんやが……
メールの1通くらい全ユーザーに出せや
ちょくちょく鯖落ちてたまに問い合わせするけど
1~2日後くらいして直ったあとにメール返ってきて
「どこもおかしくなかったですけど」みたいな態度で終わらそうとするとこがある
不正アクセスされた後も公表せずに新規契約続けるって怖すぎ
危うく契約するところだったよ
もう二度とさくらには近づかない
対象についての部分を貼っておくわ
対象
・アカウント数
・情報の内容
・区分
「さくらのレンタルサーバ」を契約中の一部のお客さま
・583アカウント
・利用者識別子、お客さま環境に保存された情報(メールデータ、ウェブサイトデータ、ログ情報、その他顧客領域内に保存されたファイル等)
・8月17日公表済み
当社に会員登録をいただいている一部のお客さま
・1,360,563アカウント
・契約情報(会員ID、会社名、部署名、住所、氏名、電話番号、メールアドレス、生年月日、性別、FAX番号、契約サービス、契約期間、請求金額等)
・今回新たに判明
当社に会員登録をいただいている一部のお客さま
・上記のうち30アカウント
・ハッシュ化されたパスワード情報
・今回新たに判明
元スレ: https://mevius.5ch.io/test/read.cgi/hosting/1765748849/